 Desarrollo


Inyección SQL lector matrículas
Hola,
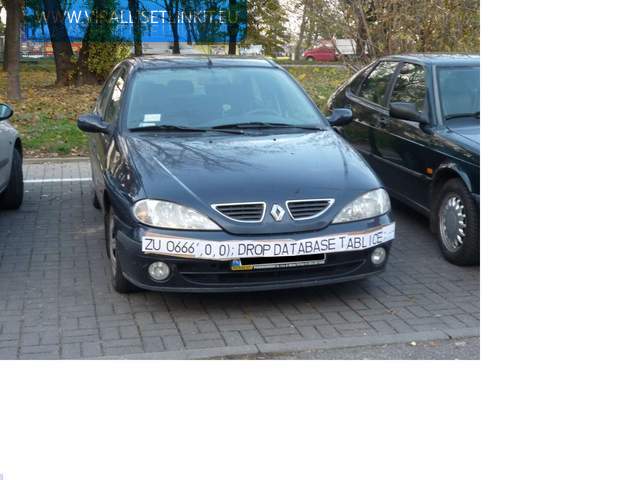
Ahora que están de moda los lectores de mátricula (sistema que lee la matrícula de tu coche y la guarda en una base de datos), se ha descubierto la posibilidad de inyectar código malicioso en el sistema, pudiendo incluso lelgar a borrar completamente la base de datos.
Recientemente se ha encontrado un vehículo con esa peculiaridad:
Regards(las plantas)

por SinSa
22 Mar 2010, 12:59
22 Mar 2010, 12:59
Activos en DESARROLLO
Los más activos en General
Subforos
-
Desarrollo
- General
Hola,
Si alguien no lo entiende que no se preocupe, simplemente cuidado con las matrículas largas
Ahora si que no entiendo . A ver, eso de leer tu matrícula y guardarla ¿de qué va?. Será por no tener coche…
 , aunque dentro de unos meses espero tener un Megane como el de la foto
 .
Hola,
Es un sistema implantado en muchos parkings y algunas gasolineras, leen la matrícula de tu coche y así se aseguran de tenerlo controlado.
Entiendo. No sabía nada de eso .
También están los pone-multas automáticos. Es un coche de la policia, pasa por las calles y lee las matriculas, si están en doble fila o aparcado en sitio no autorizado, la 2 vez que pasa te multa automáticamente.
joder, que bueno
 ahora le pongo uno a mi coche para joder todos los parkings de madrid

Se supone ke cuando el lector de matriculas lea ese codigo se jode?? no lo pillo

jajaja pedazo matricula!
Pone DROP DATABASE TABLE, o sea que “se carga” la base de datos donde se guarda.
L.O.L.
donde es que hay que ir para que te personalizen la matricula con codigo sql?
joder lo que me he reído con esa foto
Qué bueno ! jajajajja!!

